Azure AD
В данной статье описано, как настроить источник аутентификации, использующий каталог Azure Active Directory (Azure AD). Этот метод позволяет пользователям аутентифицироваться с помощью корпоративной учетной записи, управляемой в Azure AD, и обеспечивать доступ к ресурсам с использованием различных механизмов безопасности, таких как многофакторная аутентификация.
Создание нового источника аутентификации Azure AD
Для того чтобы создать новый источник аутентификации Azure AD, нажмите Новый внутренний источник в левом верхнем углу таблицы. После этого откроется меню конфигурации нового источника.
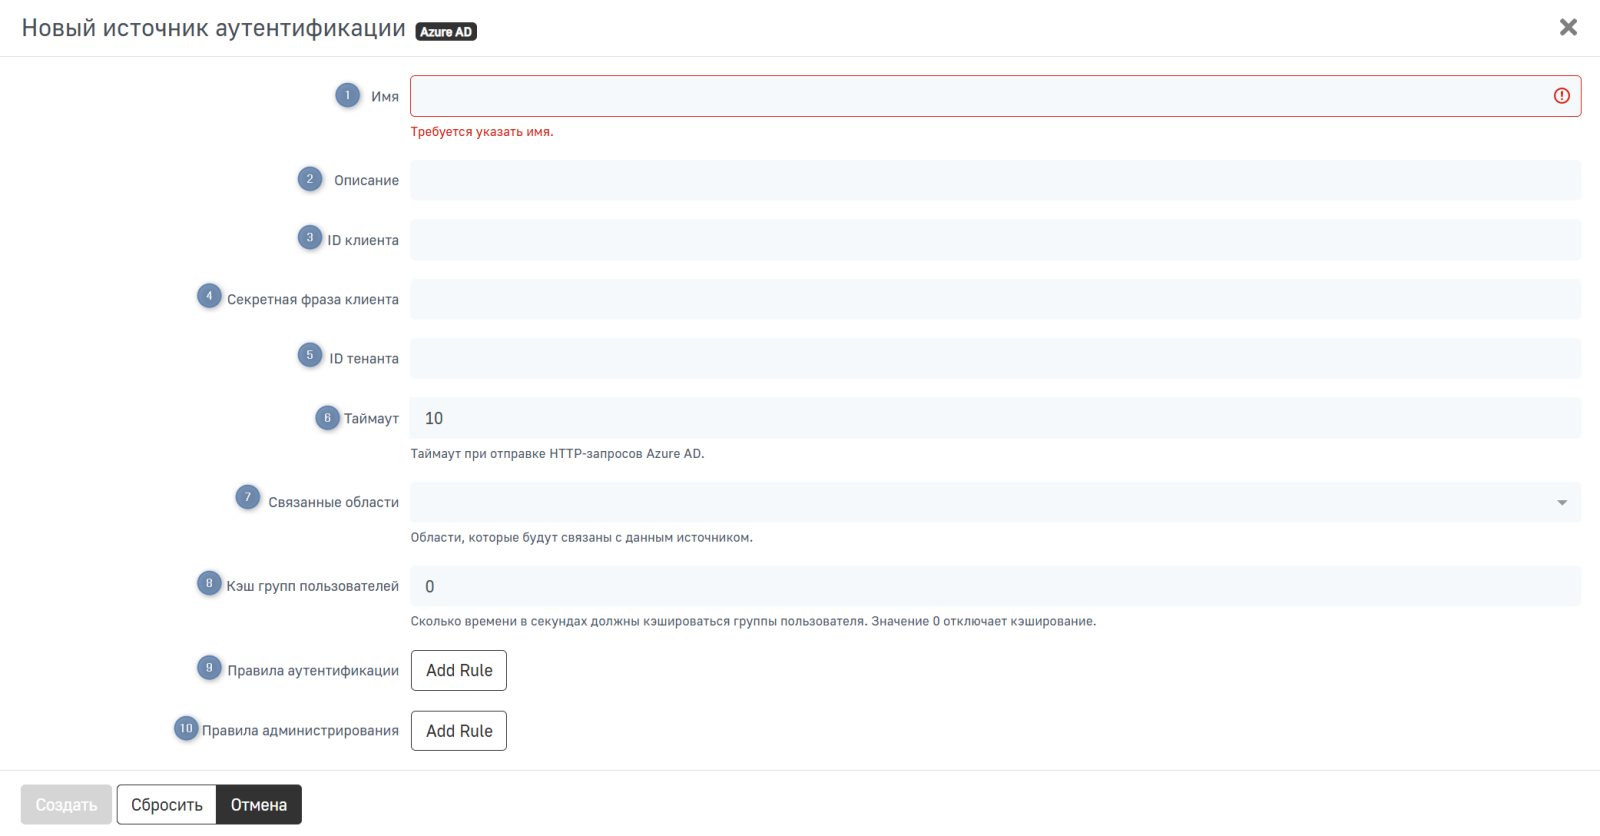
В данном меню доступны следующие настройки:
-
Имя — имя источника аутентификации, которое будет отображаться в таблице со списком всех источников аутентификации. Задается при создании источника и не может быть изменено в дальнейшем;
-
Описание — описание источника аутентификации, которое будет отображаться в таблице со списком всех источников аутентификации;
-
ID клиента — идентификатор приложения, зарегистрированного в Azure AD, используемый для аутентификации через API;
-
Секретная фраза клиента — секретная фраза в Azure AD;
вниманиеДанная секретная фраза отображается однократно на стороне Azure AD при создании индивидуального ключа шифрования для использования при интеграции с AxelNAC.
-
ID тенанта — уникальный идентификатор организации в Azure AD, который используется для выполнения запросов и аутентификации;
-
Таймаут — таймаут при отправке HTTP-запросов Azure AD;
-
Связанные области — области, которые будут связаны с данным источником;
-
Кэш групп пользователей — сколько времени в секундах должны кэшироваться группы пользователя. Значение 0 отключает кэширование;
-
Правила аутентификации — набор условий, определяющих, каким образом клиент или устройство должно быть проверено перед предоставлением доступа к сети. Нажмите Добавить правило, чтобы добавить правило аутентификации. Заполните следующие поля:
- Статус — активно ли правило;
- Имя — имя правила;
- Описание — описание правила;
- Оператор — принцип проверки условий. Значение ALL указывает, что должны быть выполнены все перечисленные условия. Значение ANY указывает, что должно быть выполнено хотя бы одно правило;
- Условия — набор критериев, используемых для проверки клиента. Количество условий неограниченно и может изменяться с помощью нажатия на иконки
 . Каждое условие состоит из следующих элементов:
- Атрибут — параметр, который будет проверяться;
- Оператор — тип сравнения или проверки;
- Значение — ожидаемое значение атрибута для выполнения условия.
- Действия — определяют, что произойдет после успешного выполнения условия правила. Количество действий неограниченно и может изменяться с помощью нажатия на иконки . Каждое действие состоит из следующих элементов:
- Тип — вид результата. Возможные значения:
- Роль;
- Период доступа без реавторизации;
- Дата снятия с регистрации;
- Баланс времени;
- Баланс трафика;
- Роль из источника;
- Инициировать RADIUS MFA;
- Инициировать портальную MFA;
- Задать роль по *не найдено*.
- Значение — значение, соответствующее указанному типу.
- Тип — вид результата. Возможные значения:
-
Правила администрирования — набор условий, использующиеся для управления доступом администратора к системе на основе различных критериев. Позволяют настроить уровни доступа пользователей в зависимости от ролей, источников аутентификации и других параметров. Нажмите Добавить правило, чтобы добавить правило администрирования. Заполните следующие поля:
- Статус — активно ли правило;
- Имя — имя правила;
- Описание — описание правила;
- Оператор — принцип проверки условий. Значение ALL указывает, что должны быть выполнены все перечисленные условия. Значение ANY указывает, что должно быть выполнено хотя бы одно правило;
- Условия — набор критериев, используемых для проверки клиента. Количество условий неограниченно и может изменяться с помощью нажатия на иконки . Каждое условие состоит из следующих элементов:
- Атрибут— параметр, который будет проверяться;
- Оператор — тип сравнения или проверки;
- Значение — ожидаемое значение атрибута для выполнения условия.
- Действия — определяют, что произойдет после успешного выполнения условия правила. Количество действий неограниченно и может изменяться с помощью нажатия на иконки . Каждое действие состоит из следующих элементов:
- Тип — вид результата. Возможные значения:
- Уровень доступа;
- Срок предоставления спонсорского доступа;
- Назначить роль спонсора.
- Значение — значение, соответствующее указанному типу.
- Тип — вид результата. Возможные значения:
Для того чтобы создать новый источник, заполните параметры конфигурации и нажмите Создать. Чтобы сбросить введенные параметры на стандартные значения, нажмите Сбросить. Для возвращения на предыдущую страницу без сохранения выполненных на странице действий, нажмите Отменить.