Kerberos
В данной статье описано, как настроить источник аутентификации, использующий протокол Kerberos для обеспечения безопасного доступа к сетевым ресурсам. Этот метод аутентификации использует билеты Kerberos (внутренняя идентификационная сущность протокола) для идентификации пользователей.
Создание нового источника аутентификации Kerberos
Для того чтобы создать новый источник аутентификации Kerberos, нажмите Новый внутренний источник в левом верхнем углу таблицы. После этого откроется меню конфигурации нового источника.
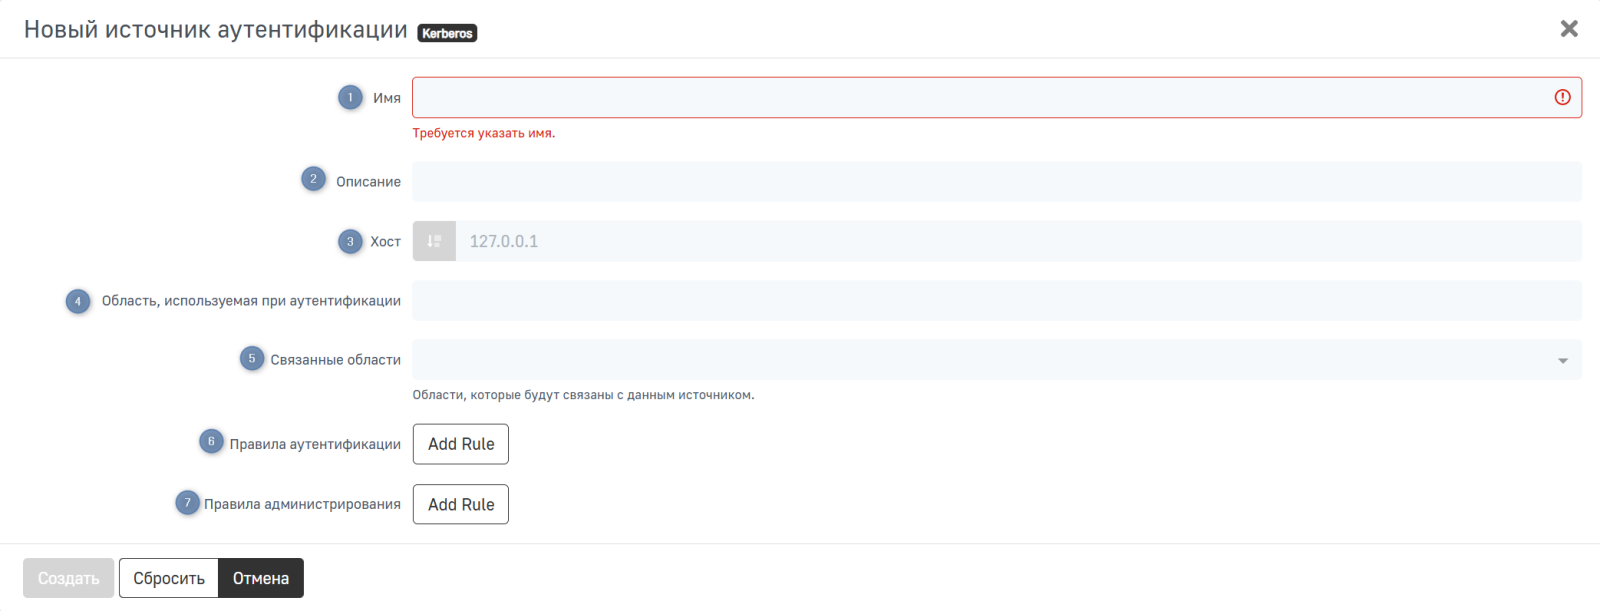
В данном меню доступны следующие настройки:
- Имя — имя источника аутентификации, которое будет отображаться в таблице со списком всех источников аутентификации. Задается при создании источника и не может быть изменено в дальнейшем;
- Описание — описание источника аутентификации, которое будет отображаться в таблице со списком всех источников аутентификации;
- Хост — адрес сервера Kerberos, который выдает и проверяет билеты аутентификации;
- Область, используемая при аутентификации — определяет область или домен, в котором действует аутентификация Kerberos;
- Связанные области — области, которые будут связаны с данным источником;
- Правила аутентификации — набор условий, определяющих, каким образом клиент или устройство должно быть проверено перед предоставлением доступа к сети. Нажмите Добавить правило, чтобы добавить правило аутентификации. Заполните следующие поля:
- Статус — активно ли правило;
- Имя — имя правила;
- Описание — описание правила;
- Оператор — принцип проверки условий. Значение ALL указывает, что должны быть выполнены все перечисленные условия. Значение ANY указывает, что должно быть выполнено хотя бы одно правило;
- Условия — набор критериев, используемых для проверки клиента. Количество условий неограниченно и может изменяться с помощью нажатия на иконки
 . Каждое условие состоит из следующих элементов:
- Атрибут— параметр, который будет проверяться;
- Оператор — тип сравнения или проверки;
- Значение — ожидаемое значение атрибута для выполнения условия.
- Действия — определяют, что произойдет после успешного выполнения условия правила. Количество действий неограниченно и может изменяться с помощью нажатия на иконки . Каждое действие состоит из следующих элементов:
- Тип — вид результата. Возможные значения:
- Роль;
- Период доступа без реавторизации;
- Дата снятия с регистрации;
- Баланс времени;
- Баланс трафика;
- Роль из источника;
- Инициировать RADIUS MFA;
- Инициировать портальную MFA.
- Значение — значение, соответствующее указанному типу.
- Тип — вид результата. Возможные значения:
- Правила администрирования— набор условий, использующиеся для управления доступом администратора к системе на основе различных критериев. Позволяют настроить уровни доступа пользователей в зависимости от ролей, источников аутентификации и других параметров. Нажмите Добавить правило, чтобы добавить правило администрирования. Заполните следующие поля:
- Статус — активно ли правило;
- Имя — имя правила;
- Описание — описание правила;
- Оператор — принцип проверки условий. Значение ALL указывает, что должны быть выполнены все перечисленные условия. Значение ANY указывает, что должно быть выполнено хотя бы одно правило;
- Условия — набор критериев, используемых для проверки клиента. Количество условий неограниченно и может изменяться с помощью нажатия на иконки . Каждое условие состоит из следующих элементов:
- Атрибут— параметр, который будет проверяться;
- Оператор — тип сравнения или проверки;
- Значение — ожидаемое значение атрибута для выполнения условия.
- Действия — определяют, что произойдет после успешного выполнения условия правила. Количество действий неограниченно и может изменяться с помощью нажатия на иконки . Каждое действие состоит из следующих элементов:
- Тип — вид результата. Возможные значения:
- Уровень доступа.
- Значение — значение, соответствующее указанному типу.
- Тип — вид результата. Возможные значения:
Для того чтобы создать новый источник, заполните параметры конфигурации и нажмите Создать. Чтобы сбросить введенные параметры на стандартные значения, нажмите Сбросить. Для возвращения на предыдущую страницу без сохранения выполненных на странице действий, нажмите Отменить.